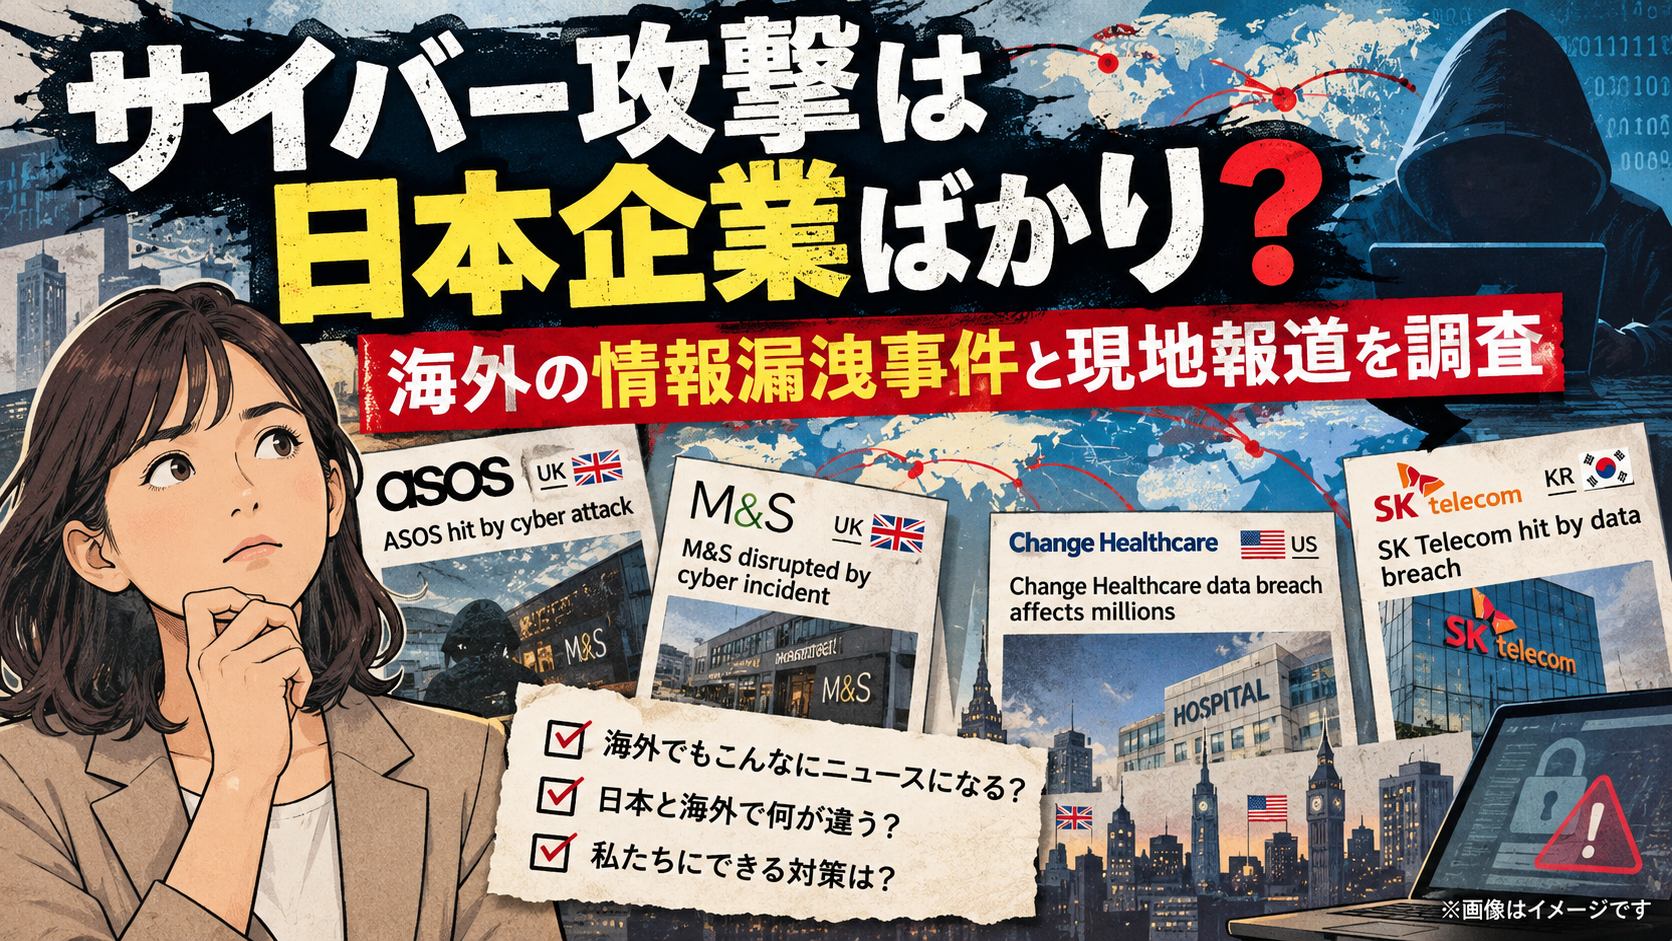
日本企業へのサイバー攻撃や個人情報漏洩のニュースが続くと、「日本の企業ばかり狙われているのでは?」と感じるかもしれません。では、海外でも同じように個人情報が盗まれ、現地の新聞やニュースサイトで報じられているのでしょうか。
調べてみると、英国、米国、韓国でも大規模な事件が発生し、ReutersやAP通信、BBCなどが取り上げていました。2026年10月には英国のオンライン通販大手ASOSでも顧客情報への不正アクセスが明らかになっています。
この記事では、海外の事件と現地の報道、日本と海外の統計、情報漏洩の通知制度を確かめます。「実際に何が起きているのか」と「ニュースでどう見えるか」を分けながら、日本だけが特に狙われているのかを考えます。



サイバー攻撃や個人情報漏洩は日本企業ばかりで起きている?
結論からいうと、個人情報漏洩は日本だけの問題ではありません。海外でも顧客情報が不正に取得されたり、攻撃によって事業が止まったりする事件が発生しています。
先に結論:海外でも個人情報の不正取得やサービス停止は起きており、Reuters・BBC・AP通信などが一般向けに報道しています。ただし「日本が海外より攻撃を受けやすいか」「日本の報道件数が多いか」は、今回の資料だけでは決められません。
海外でも個人情報の流出や不正取得が相次いでいる
英国の小売大手M&Sでは2025年に顧客情報が盗まれ、ネット注文も停止しました。米国のChange Healthcareでは、医療関連の情報への影響に加えて、医療費の請求や支払いが混乱。韓国のSK Telecomでは、携帯電話の認証に関係する加入者情報が流出しました。
2026年10月には英国ASOSでも不正アクセスが発覚しています。同じ「情報漏洩」でも、盗まれる情報や利用者への影響は異なります。
海外でもReutersやAP通信などがニュースとして報道
こうした事件は現地のセキュリティ専門メディアだけの話題ではありません。ReutersやAP通信、BBCなど、一般向けのニュースでも扱われています。ただし、海外で報じられているという事実と、日本に比べて記事の数や露出が多いかどうかは別の問題です。
また、各国の攻撃件数を単純に並べても、日本だけが特に狙われているとは判断できません。具体的な事件から見ていきましょう。

海外で実際に起きた個人情報漏洩・不正取得事件
海外の事例では、流出した情報だけでなく、会社の業務がどう変わったかにも注目すると被害の実態が見えてきます。
4事件は同じ「漏洩」でも内容が異なります。以下の表は全体像をつかむための早見表です。流出情報が確定した範囲と、調査中だった範囲については各事例の本文で確認してください。
| 企業・国 | 発生時期 | 問題になった情報 | 生活や業務への影響 |
|---|---|---|---|
| ASOS(英国) | 2026年10月 | 顧客の氏名・連絡先など | 外部サービスへの不正アクセス。通販サイト等は稼働 |
| M&S(英国) | 2025年春 | 連絡先・生年月日・注文履歴など | オンライン注文停止、商品供給にも影響 |
| Change Healthcare(米国) | 2024年2月 | 患者・医療保険・請求に関する情報等 | 医療費請求・決済の混乱 |
| SK Telecom(韓国) | 2025年4月 | 加入者識別番号、SIM認証情報など | 不正複製への懸念、行政処分と対策 |
企業ごとに公表内容と調査の時点が違うため、被害人数の大きさだけで深刻さを順位付けすることはできません。
英国ASOS:2026年10月に顧客情報への不正アクセスが発覚
オンラインファッション通販大手ASOSは2026年10月6日、顧客との連絡などに利用する外部プラットフォームで不正な活動があったことを明らかにしました。当初は氏名や連絡先などにアクセスされた可能性があると説明していましたが、8日のReutersの続報では、顧客の個人情報へのアクセスが確認されたと伝えられています。
初報と続報の違いも押さえておきたいところです。10月6日の段階では「アクセスされた可能性」が中心でした。その後、10月8日の報道では、従業員のログイン情報がだまし取られ、顧客情報にアクセスされたという説明へ進んでいます。これは別々の攻撃が2件あったということではなく、一つの事件の調査結果が更新されたということです。
2026年10月9日時点の注意:影響を受けた顧客の総人数や、日本在住の利用者が対象だったかは確定情報を確認できていません。日本の利用者に漏洩があったと断定しないでください。
報道によれば、攻撃者は信頼できる関係者になりすまして従業員の認証情報を取得し、それを使って外部サービスに入りました。決済カード情報やアカウントのパスワードは影響を受けておらず、通販サイトとアプリも通常どおり稼働していたとされています。
重要なのは、顧客のアカウントではなく、従業員の認証情報と外部サービスが侵入の入口になったことです。2026年10月9日時点で、影響人数や対象範囲の最終結果は確定していません。
英国M&S:顧客情報が流出しオンライン販売も停止
英国の大手小売企業Marks & Spencer(M&S)では、2025年4月のサイバー事件を受け、オンライン注文の受付を一時停止しました。配送や店舗への商品供給にも影響が及び、情報漏洩にとどまらない経営上の問題となりました。
盗まれた可能性のある情報は、氏名・住所・電話番号・メールアドレス・生年月日・オンライン注文履歴などです。同社は、利用可能なカード決済情報やアカウントのパスワードは対象外と説明しました。また、情報が不正取得されたことと、その後インターネット上に公開されたことは別です。当時の会社発表では、盗まれた情報が第三者へ共有された証拠はないとしています。
注文履歴や連絡先が知られると、配送案内などを装う連絡が本物らしく見えてしまう可能性があります。そのため同社は利用者に、不審なメールや電話への注意を促しました。被害を「オンライン販売停止」だけで片付けず、その後の詐欺リスクも考える必要があります。
米国Change Healthcare:約1億9,270万人に影響した医療情報の侵害
米国では2024年2月、医療関連の情報処理会社Change Healthcareがランサムウェア攻撃を受けました。同社は医療機関、保険会社、薬局などの請求・決済処理に関わっており、システムの停止が医療現場の業務にも波及しました。
約1億9,270万人という数字は、事件発生直後に分かっていた人数ではありません。2025年7月31日時点で米保健福祉省に報告された影響人数です。事件が大きくなるほど調査や本人通知に時間がかかり、当初の見積もりが後から更新されることがあります。
影響のあった情報も全員で同一ではありません。医療費の請求情報と受診・治療に関係する情報では、本人への影響の性質が違います。医療関連の情報処理を担う会社への攻撃が、直接その会社と契約していない患者まで巻き込む点が、この事件の難しさです。
米保健福祉省(HHS)の公表では、2025年7月31日時点で約1億9,270万人が影響を受けたと報告されています。これは発覚直後の数字ではなく、調査の進展に伴って更新されたものです。
この事件は、本人が会社名を知らなくても、医療機関の裏側で利用されているサービスを通じて影響を受ける可能性を示しました。
韓国SK Telecom:約2,324万人の加入者情報が流出
韓国の通信大手SK Telecomでは、2025年4月に不審なデータ送信が確認され、当局が調査を進めました。韓国の個人情報保護委員会の発表によると、影響を受けた利用者は2,324万4,649人です。
韓国の個人情報保護委員会は、流出対象に25種類の情報が含まれたと公表しています。IMSIは加入者を識別する番号、KiやOPcはSIM認証に関わるキー情報です。単なる連絡先の流出とは違い、携帯電話サービスの認証をめぐる安全性への不安が生じました。
当局は安全管理やアクセス制御などの不備を認定し、2025年8月27日に約1,347億9,100万ウォンの課徴金と960万ウォンの過料を科すことを決めました。認証キーの流出から直ちに全利用者のSIMが複製されたと判断できるわけではありませんが、事故発覚後の通知や対策まで厳しく問われた事例です。

海外の情報漏洩事件も現地の主要メディアでニュースになる?
事件の内容だけでなく、現地のメディアでどんな切り口で伝えられたかも確認しました。情報漏洩が発覚した時点と、その後の業務影響が明らかになった時点では、ニュースの内容も変わります。
同じ事件について複数の媒体が記事を出し、さらに時間を置いて続報を載せています。以下は実際に記事を確認した主な例であり、各国の報道本数を網羅した一覧ではありません。
| 事件 | 媒体・時期 | 記事の主な切り口 |
|---|---|---|
| M&S | BBC News・2025年5月 | 顧客情報の不正取得と注文停止 |
| M&S | Reuters・2025年5月21日 | 営業停止などが利益に及ぼす影響 |
| ASOS | Reuters・2026年10月6日/8日 | 初報と調査進展による続報 |
| Change Healthcare | AP通信・2024年4月23日 | 患者情報への影響と医療サービスの混乱 |
| アサヒグループ | Reuters・2025年10月7日 | 日本企業の事業影響と攻撃者の犯行主張 |
ニュースの「掲載例がある」ことは確かめられますが、日本との記事数・放送時間・閲覧数の比較には、さらに別の調査が必要です。
英国の個人情報漏洩をReutersなどが報道
M&Sの事件は、2025年5月にBBC NewsやReutersなどが報道しました。BBCは顧客情報の盗難とネット注文の停止を伝え、Reutersはその後、攻撃が利益に及ぼす影響も取り上げています。情報漏洩は個人情報の問題であると同時に、企業経営のニュースにもなっていました。
BBCの報道は、顧客の連絡先や注文履歴の問題だけでなく、オンライン注文が止まっているという日常生活への影響にも触れています。Reutersの後日の記事では、事件が企業の利益に与える影響へと報道の軸が移りました。発覚時の記事だけを見て終わらせると、事故の長期的な影響を見落とすことがあります。
ASOSでも初報と続報がありますが、「一度ニュースになったから終わり」ではありません。公表する企業側の調査が進むにつれて、アクセスされた情報の範囲や、侵入経路の説明が更新されます。
ASOSの事件も、Reutersの10月6日の初報と8日の続報があります。最初は顧客情報がアクセスされた可能性を扱い、続報では確認された内容が更新されました。同じ事件でも、報道時点によって事実関係が違うことがあります。
米国の医療情報漏洩はAP通信などでも報道
AP通信は2024年4月23日、患者に関する情報が持ち出された可能性について、親会社UnitedHealth Groupの説明を伝えています。この時点で被害の全容が確定したわけではなく、後から影響人数が更新された点も、速報と確定情報を区別して読むべき理由の一つです。
米国では民間の医療関連企業だけでなく、公共機関が保有する情報も報道対象になります。ただし、具体的な記事が存在することは「報道されている」根拠にはなっても、「日本以上に報じられている」証明にはなりません。
Change Healthcareへの攻撃では、医療費の請求や支払いの混乱が問題になりました。AP通信の2024年4月の記事は、患者情報が持ち出された可能性について企業側の説明を報じています。
初期には業務の停止、続いて情報への影響がニュースになりました。企業の発表や当局の調査によって、報道内容が更新されるという点では英国の事件と共通しています。
海外メディアは日本企業のサイバー攻撃も取り上げている
アサヒグループについてReutersは、商品の供給や物流に生じた影響と、攻撃グループが犯行を主張したという情報を分けて扱っています。犯行声明を紹介する記事でも、声明の内容すべてが独立に裏付けられたわけではない点に注意が必要です。
この例から分かるのは、国内企業の事件も海外の一般向けニュースになり得るということです。どの国の事件を大きく取り上げるかは媒体によって違うため、報道の有無と掲載頻度を一緒にしないことが大切です。
海外メディアは自国の事件だけを扱っているわけではありません。2025年のアサヒグループへのサイバー攻撃では、Reutersが物流などへの影響や犯罪集団の犯行主張を英語で報道しました。攻撃者の主張と、独立に確認できた事実は区別されています。
海外で情報漏洩が報道されていないという見方は、これらの実例と合いません。ただし、主要メディアによる記事の存在だけで、日本と海外の報道量が同じだとは判断できません。
日本ではどれほどサイバー攻撃や情報漏洩が起きている?
日本国内の状況は、警察庁が公表するランサムウェアの被害報告から確認できます。ただし、これはすべてのサイバー攻撃や個人情報漏洩を数えた統計ではありません。
統計の読み方:警察庁の「ランサムウェア被害報告」は、日本で起きたすべての不正アクセス・個人情報漏洩の件数ではありません。行政機関への個人データ漏洩等報告とも、集計対象が異なります。
2026年上半期のランサムウェア被害報告は123件
警察庁の2026年上半期の資料によると、1~6月のランサムウェア被害報告は123件で、2020年下半期の統計開始以来、半期として最多でした。前年上半期の116件より7件多い結果です。
| 対象期間 | 警察庁への被害報告 | 比較上の注意 |
|---|---|---|
| 2024年・年間 | 222件 | 12か月分 |
| 2025年・年間 | 226件 | 12か月分 |
| 2025年・上半期 | 116件 | 2026年上半期との比較対象 |
| 2026年・上半期 | 123件 | 半期として統計開始以降最多 |
2026年上半期の数字は前年同期より7件多く、報告の増加が確認できます。年間226件と半期123件は同じ期間ではないため、倍増したかのようには読めません。
2024年の年間報告222件、2025年の226件とは対象期間が異なります。増減を見るときは、半年同士など、同じ長さの期間で比べる必要があります。
ランサムウェアはデータを暗号化して使えなくしたり、盗んだ情報を公開すると脅したりして金銭を要求する攻撃に用いられます。ただし、123件のすべてで個人情報の流出が確認されたわけではありません。
被害組織へのアンケートでは、調査・復旧費用が1,000万円以上となった回答が約6割を占め、1か月未満で復旧できた組織は5割弱でした。費用と期間は123件全体の平均ではなく、回答した組織の結果です。
中小企業79件・大企業31件という内訳
123件の内訳は、中小企業79件、大企業31件、団体等13件でした。中小企業が約64%を占めますが、これだけで中小企業のほうが攻撃を受けやすいとはいえません。企業規模ごとの母数が異なるためです。
| 組織規模 | 2026年上半期 |
|---|---|
| 中小企業 | 79件 |
| 大企業 | 31件 |
| 団体等 | 13件 |
| 合計 | 123件 |
中小企業は約64%ですが、これは「報告全体に占める割合」です。大企業と中小企業では国内に存在する企業数が異なり、各社が攻撃を受ける確率を示しているわけではありません。
業種別では製造業37件、卸売・小売業15件が目立ちました。生産や受発注、出荷などが止まれば、被害企業だけでなく取引先や利用者にも影響する可能性があります。
製造業への被害やVPN機器からの侵入も目立つ
侵入経路に関する警察庁のアンケートでは、VPN機器が約5割を占めました。VPNは社外から会社のネットワークへ接続する仕組みですが、機器の脆弱性が放置されたり、認証情報が盗まれたりすると、侵入口になる場合があります。
企業の外からVPN機器へ接続する仕組みは、テレワークや離れた拠点との通信にも欠かせません。ただし、修正プログラムが適用されていない機器や、第三者に知られたログイン情報は、攻撃者に悪用される可能性があります。ネットワークへ侵入された後、重要なデータやバックアップを探される場合もあります。
ただし、この約5割は被害組織へのアンケート結果であり、国内のすべてのサイバー攻撃の半数がVPN経由だったという意味ではありません。VPN自体が危険というより、安全な設定と管理を続けられるかが重要です。
ランサムウェア被害と個人情報漏洩の件数は別の指標
個人情報は不正アクセスだけでなく、メールの誤送信や記録媒体の紛失、不正な持ち出しなどでも漏洩します。一方、ランサムウェアでシステムが停止しても、必ず個人情報が流出するとは限りません。
警察庁のランサムウェア被害報告と、個人情報保護委員会が扱う漏洩等の報告は、対象も制度も異なります。数字を足したり同じ種類の事件として比較したりできないことに注意が必要です。
日本は海外よりサイバー攻撃を受けやすい?
海外でも多くの攻撃が観測されています。しかし、国によって数えているものが違うため、日本が特に狙われやすいかどうかは今回の統計から判断できません。
「数が大きい国ほど危険」とは限りません。攻撃の観測回数、被害を認識した企業の割合、犯罪申告、警察への被害報告は別の指標です。
世界の攻撃観測件数は増加傾向にある
Check Point Researchの2026年9月の調査では、世界の組織が受けたサイバー攻撃は1組織あたり週平均2,803件で、前年同月比48%増でした。欧州の増加率は61%、一方で攻撃観測件数が最も多い地域は中南米でした。
教育分野では週平均6,656件が観測されています。ただし、これらはセキュリティ企業が観測した攻撃の回数であって、同数の企業が侵入されたり情報を盗まれたりしたという意味ではありません。検知・阻止された攻撃も観測に含まれます。
米国や英国の統計でも被害が確認されている
英国政府の2025/2026年調査では、過去12か月に何らかのサイバー攻撃・侵害を認識した企業は43%。英国全体では約61万2,000社に相当すると推計されています。中規模企業は65%、大企業は69%でしたが、規模による検知能力の違いも考慮する必要があります。
| 調査主体 | 公表数値 | 何を数えたか |
|---|---|---|
| Check Point | 週平均2,803件/組織 | 2026年9月の攻撃観測回数 |
| 英国政府 | 企業の43% | 過去12か月に攻撃・侵害を認識した割合 |
| 米国FBI | 3,600件超 | 2025年のランサムウェア関連IC3申告 |
| 日本・警察庁 | 123件 | 2026年上半期のランサムウェア被害報告 |
「同じサイバー攻撃の数字」に見えても、上の4つは件数・割合・観測回数を混ぜたものです。この表は海外にも被害や攻撃が存在することを確かめるための整理であり、国別順位表ではありません。
英国では中規模企業65%、大企業69%と回答割合が高めでした。ただし、企業規模によって攻撃を検知できる体制も違うため、回答割合の差をそのまま危険度の差とみなせません。前年の英国調査でも43%で、少なくとも同じ調査系列では前年から大きな上昇は見られませんでした。
米FBIの2025年IC3年次報告書では、ランサムウェア関連の申告が3,600件を超え、報告された損失額は3,200万ドル超でした。ただし、業務停止や復旧にかかった費用などを十分に含まないため、米国内の経済的損害の総額を表しているわけではありません。
統計原典の要点
英国政府の調査は、過去12か月にサイバー攻撃や侵害を認識したかを企業へ尋ねたものです。Check Pointは製品等を通じた攻撃の観測回数、米FBIはIC3への被害申告を集計しています。それぞれ調査対象と単位が違います。
※各公表資料の定義を記事用に要約
出典:英国政府の企業調査 / Check Point Research / 米FBI IC3年次報告
日本と海外では統計の対象・集計方法が異なる
日本の123件は半年間のランサムウェア被害報告、英国の43%はアンケートで攻撃・侵害を認識した企業の割合、米国の3,600件超はIC3への年間申告です。Check Pointの数字は攻撃の観測回数で、さらに性質が異なります。
国ごとの危険度を比較するには、攻撃の種類、期間、報告方法をそろえ、企業数や業種構成の違いも考える必要があります。今回の資料はその条件を満たしていません。海外でも攻撃が起きているという事実は確認できても、日本だけが特別に狙われているとはいえないのです。
なぜ日本企業の情報漏洩ニュースばかり目につくのか?
海外でも事件が起きているのに、国内企業のニュースばかり続くように感じるのはなぜでしょうか。ここでは、確認できた制度上の事実と、ニュースの見え方に関する可能性を分けて考えます。
ここで分ける3つの数:①実際に起きた事件、②当局や企業へ報告された事案、③ニュースとして掲載された記事。ひとつの事件でも続報は複数出るため、この3つは一致しません。
国内ニュースに接する機会が多い可能性
普段、日本語のテレビやニュースサイトを中心に見ているなら、日本企業の被害が目につきやすいことは考えられます。利用している通販サイトや身近な企業なら、自分への影響も気になります。
一方、海外企業のニュースは、その会社を利用していなければ見過ごしてしまうかもしれません。ただし、これは考えられる説明であり、国内外の報道への接触頻度を実測した結果ではありません。
日本・EU・米国で異なる情報漏洩の通知制度
日本では、一定の個人データ漏洩等について、個人情報保護委員会への報告と本人通知が義務付けられています。不正目的による取得のおそれや、一定人数を超える漏洩等が対象です。ただし、行政機関への報告や本人通知と、ニュースリリースによる一般公表は同じではなく、一般公表は一律の義務ではありません。
| 地域 | 主な通知の仕組み | 誤解しやすい点 |
|---|---|---|
| 日本 | 一定の漏洩等で監督当局への報告・本人通知 | すべての事故を一般向けに公表する義務ではない |
| EU | 一定のリスクがあれば原則72時間以内に監督機関へ通知 | 72時間以内に新聞へ公表する規則ではない |
| 米国 | 州法、医療等の分野別連邦法に基づく通知 | 州・対象情報で条件や期限が違う |
制度は、どの情報が誰に伝わるかに関わります。しかし、この表だけでは「日本の報道が多い」「外国では隠される」といった結論までは導けません。
EUのGDPRでは、個人の権利や自由にリスクがある場合、原則として認識から72時間以内に監督機関へ通知する必要があります。本人への通知は高いリスクがある場合などに求められますが、72時間という規則は、すべての事件を新聞で公表する義務ではありません。
米国は州ごとに漏洩通知の法律があり、対象情報や期限などが異なります。医療情報などには連邦法も関係します。たとえばHIPAAの漏洩通知規則では、一定の条件を満たし、同一州・地域の住民500人超に影響する医療情報の漏洩について、その地域の主要メディアへの通知も求められます。これは報道機関への通知義務であって、必ず記事になることを意味しません(米保健福祉省の公式FAQ)。制度の違いは情報が伝わる経路に影響し得ますが、それだけで日本のほうが多く報道されると結論付けることはできません。
報道量の差は未検証で、ニュース件数と被害件数も異なる
一つの事件でも、発覚の速報、企業の追加発表、被害人数の更新、行政機関の調査によって何度も記事になることがあります。ASOSでも10月6日の初報と8日の続報がありました。記事が2本あるから事件が2件というわけではありません。
2025年度の個人情報保護委員会の17,139件は、漏洩・紛失・毀損やそのおそれなどを含む報告の処理件数です。たとえば誤送信や書類の紛失も該当し得ます。外部の攻撃者に個人情報を盗まれた事件が17,139件発生した、という解釈はできません。
同じ年次報告では、要配慮個人情報に関する事由が61.9%、不正な目的による取得のおそれがある事由が22.3%とされています。ただし、一つの報告が複数の事由に当てはまるため、二つの割合を排他的な内訳として扱うこともできません。
個人情報保護委員会の令和7年度年次報告では、民間の個人情報取扱事業者等に関する漏洩等の報告を17,139件処理したとされています。要配慮個人情報に関わるものが61.9%、不正目的による取得のおそれがあるものが22.3%でした。複数の事由に該当する場合もあります。
これは2025年度に発生したサイバー攻撃17,139件という意味ではなく、漏洩や紛失、それらのおそれを含む報告の「処理件数」です。警察庁のランサムウェア123件とも比較できません。
今回確認できたのは、海外でも情報漏洩が報道されているということです。日本と海外のどちらでニュースが多いかについては、同じ期間の掲載記事数や放送時間などを集計していないため、判断を保留する必要があります。
なぜ世界中の企業から個人情報が盗まれるのか?
日本と海外で似た攻撃が起きる背景には、情報を悪用したり、公開すると脅して金銭を得たりする犯罪の仕組みがあります。
個人情報や企業データが金銭目的で狙われる理由
氏名や連絡先、注文履歴などは、企業を装ったメールやSMSを本物らしく見せる材料になる場合があります。ログイン情報が盗まれれば、別のシステムへの不正アクセスにつながるおそれもあります。ただし、流出した情報が実際に悪用されたかどうかは別途確認が必要です。
盗まれた情報を使って金銭を得る道筋は一つではありません。氏名・連絡先・注文履歴を組み合わせた偽の企業連絡、ログイン情報を使う不正アクセス、企業へのデータ公開の脅迫など、利用される情報によって手口が変わります。ただし、情報が流出した時点で、売買や悪用まで実際に起きたと断定することはできません。
二重恐喝とは:データを暗号化して業務を止めるだけでなく、先に盗み出した情報を公表すると脅す手口。バックアップで業務を復旧できても、持ち出された情報の問題は残ります。
ランサムウェアを使う犯罪者は、データを暗号化して復旧と引き換えに金銭を要求するだけではありません。盗んだ情報を公開すると脅す「二重恐喝」や、暗号化せず情報窃取だけで恐喝する手口もあります。米CISAの対策ガイドでも、こうした手口が説明されています。
バックアップから復旧できても、持ち出された情報が消える保証はありません。だからこそ情報漏洩は、システム停止とは別の負担を企業にもたらします。
ランサムウェアの分業化と国境を越える攻撃
近年は攻撃用プログラムを開発・提供するグループと、実際に企業へ侵入する実行役が分かれる場合があります。「Ransomware as a Service(RaaS)」と呼ばれる仕組みで、収益を関係者が分配することもあります。
分業の例としては、攻撃用ソフトの開発・運営者、企業のネットワークに侵入する実行役、不正アクセス可能なアカウントなどを売る仲介者が挙げられます。ENISAの2025年版脅威報告は、2024年7月から2025年6月の期間にEU組織を狙ったランサムウェアとして82種類が報告されたとしています。これは「82社が被害を受けた」という意味ではなく、使われた種類の数です。
さらに、企業のネットワークへ入り込むためのアクセス権を別の犯罪者へ売る例もあります。ENISAの2025年版脅威報告は、犯罪集団の細分化やRaaSの広がりを指摘しています。
攻撃者がいる国と被害企業の国が同じである必要はありません。遠隔地から脆弱性を探したり、流出した認証情報を悪用したりできるためです。ただし、すべての攻撃が同じ集団やRaaSによるものではなく、金銭目的以外の情報収集活動なども存在します。
委託先や取引先から情報が奪われる場合もある
たとえば通販企業は、注文受付のほかにメール配信、顧客対応、配送管理などで外部サービスを利用しています。顧客情報を扱う仕組みが社外にも広がっている場合、アクセス権や認証情報の管理は、自社の通販サイトだけを守れば済む問題ではありません。
ただし、すべてを「委託先から侵入された事件」とまとめるのは正確ではありません。ASOSで問題になったのは外部プラットフォームへの不正アクセスですが、Change Healthcareでは同社が提供する情報処理サービスの停止が多数の医療機関に影響しました。攻撃経路と被害の波及経路は区別する必要があります。
通販の顧客連絡や医療費の請求など、企業の業務は外部サービスに支えられています。ASOSの事件では外部プラットフォームへの不正アクセスが問題となりました。一方、Change Healthcareでは、同社のサービスが停止した影響が医療機関などへ広がりました。
前者は外部サービスへの侵入、後者はサービス停止による波及であり、同じ手口ではありません。それでも、自社だけでなく、委託先に与えるアクセス権や事故時の連絡体制にも目を向ける必要があることは共通しています。
海外の情報漏洩は日本の利用者にも関係する?
海外企業が運営する通販サイトやSNS、クラウドサービスを日本から使っているなら、海外で起きた事件が自分に関係する可能性もあります。もっとも、利用しているだけで全員が被害対象になるわけではありません。
海外サービスの利用者は日本在住でも影響を受ける可能性
影響の有無は、サービスを使った地域や時期、情報を管理していたシステムによって異なります。過去に作ったアカウントの情報が残っている場合もありますが、アカウントがあることと、漏洩したことは別です。
海外サービスの情報漏洩がニュースになったら、最初に「そのサービスに登録しているか」「利用したのはいつか」「対象となったシステムや地域に含まれるか」を確認します。過去に一度だけ使った通販サイトでも、登録情報が残っている可能性はあります。
ただし、利用した経験があるだけで情報が漏洩したわけではありません。企業が利用者への個別通知を行っているなら、その案内と公式サイトの最新情報を見比べて判断します。
ASOSの事件についても、2026年10月9日時点で日本在住利用者への具体的な影響は確定していません。企業の公式発表や利用者への通知で、対象範囲を確かめる必要があります。
流出した情報の種類によって異なる二次被害のリスク
氏名やメールアドレスが漏れた場合は、企業を装う不審な連絡への注意が必要です。注文履歴が知られていれば、「配送先の確認」といった連絡を本物らしく見せられるかもしれません。
| 影響した情報 | 気を付けたいこと | 主な確認・対応 |
|---|---|---|
| 氏名・連絡先・注文履歴 | 企業や配送会社を装う連絡 | メール内リンクを避け、公式アプリで照合 |
| パスワード・認証情報 | 不正ログイン、他サービスへの使い回し | 公式サイトから変更し、多要素認証を設定 |
| 決済カード・銀行情報 | 不審な請求や引き落とし | 明細確認、必要ならカード会社等へ連絡 |
| 医療情報・本人確認情報 | プライバシー侵害やなりすまし | 通知された情報の種類と案内を確認 |
表はあくまで対応の目安です。同じ「カード情報」でも、使用可能な番号が盗まれたのか、一部が伏せられた情報だけなのかで対応は異なります。必ず企業の最新説明を確認してください。
パスワードが流出した場合は、該当サービスと、同じパスワードを使う別のサービスを変更します。決済カード情報が影響を受けた場合は利用明細を確認し、身に覚えのない請求があればカード会社へ連絡してください。医療情報や本人確認書類などは、プライバシー侵害やなりすましなど別の懸念もあります。
ただし、情報が盗まれたことと、実際に詐欺や不正利用が起きたことは区別して考えましょう。
情報漏洩の通知が届いたときに確認したいこと
「情報が漏洩した可能性があります」というメールが届いたら、最初にその通知が本物かどうかを確認します。メール内のリンクをすぐ開かず、普段使っているアプリや公式サイトから案内を探してください。米FTCも不審な連絡の確認方法を案内しています。
- 通知の真偽を確かめる:メールやSMSのリンクは踏まず、普段使っているアプリ・公式サイトを直接開きます。
- 自分が対象か確かめる:利用地域、登録時期、対象システムや顧客区分を確認します。
- 何が影響したか調べる:パスワード、連絡先、決済情報など、種類ごとに対応を変えます。
- 必要な対応を実行する:パスワード変更・多要素認証・明細確認などを企業の案内と照らして行います。
- 続報を確認する:初報は調査途中のことがあり、後日対象範囲が更新されます。
偽の漏洩通知に注意:「すぐにこちらのURLでログインして」と急がせる連絡でも、リンクをそのまま開かず、公式サイトで同じ案内が出ているか確かめてください。
正規の通知だと分かったら、自分が対象なのか、影響を受けた情報、企業の対応、利用者に求められる行動を確認します。パスワードが対象なら公式サイトから変更し、利用できる場合は多要素認証も有効にしましょう。決済情報が対象なら金融機関からの案内も確認します。
事故直後の発表は調査途中である場合があります。最初の案内だけで判断せず、後日更新される情報にも目を通すことが大切です。すべての漏洩ニュースを理由に全アカウントを削除する必要はなく、影響を受けた情報に合わせて対応します。
まとめ|個人情報漏洩は日本だけでなく海外でも起きている
個人情報漏洩やサイバー攻撃は、日本企業だけで起きているわけではありません。英国のASOSとM&S、米国Change Healthcare、韓国SK Telecomでも大きな事件が起き、海外の主要メディアが報じていました。
一方で、日本が海外より特に狙われやすいかどうかは、今回の統計から判断できません。各国の数字は攻撃の観測、被害の報告、企業へのアンケートなど、対象が異なるためです。日本と海外の報道量も、同じ条件では比較できていません。
大切なのは、事件の起きた国やニュースの大きさだけで判断しないこと。利用中のサービスで情報漏洩が起きたら、自分が対象なのか、どの情報が影響を受けたのかを公式発表で確かめ、必要な対策を取ってください。
参考資料・出典
本文中で参照した主な一次資料と報道記事をまとめています。各リンクは発表元または報道機関のページへ移動します。公開後に内容が更新される場合があります。
国内の公的資料
海外の事件・報道
- Reuters|ASOSへの不正アクセス(2026年10月6日)
- Reuters|ASOSの顧客情報への影響(2026年10月8日)
- AP通信|Change Healthcareへの攻撃(2024年4月23日)
- 米保健福祉省(HHS)|Change Healthcare事件FAQ
- 韓国個人情報保護委員会|SK Telecomへの措置
- Reuters|アサヒグループへの攻撃(2025年10月7日)
国内外の統計・法制度・対策
- Check Point Research|2026年9月の世界の攻撃動向
- 英国政府|Cyber Security Breaches Survey 2025/2026
- 米FBI|2025 IC3 Annual Report(PDF)
- 欧州委員会|GDPRに基づく企業の義務
- 米FTC|Data Breach Response: A Guide for Business
- 米CISA|#StopRansomware Guide
- ENISA|Threat Landscape 2025
- 米FTC|フィッシング詐欺の見分け方
[PR]今なら下のQRコードの紹介リンクから新規申し込みやMNPで初めてお申し込みの人にポイントプレゼントキャンペーンを開催していますよ。
電話番号そのまま乗り換えなら13,000ポイント
それ以外は6,000ポイント貰えるってよ!
楽天モバイル紹介リンクはコチラ