「自分のメールアドレスや電話番号が漏れたらしい」「カード情報が対象になっている」「免許証の画像まで漏れた可能性がある」――情報漏洩の通知を受けても、次に何をすればいいのかは意外と分かりにくいものです。
しかも、同じ「個人情報が漏れた」という状況でも、必要な対応は一律ではありません。メールアドレスだけが漏れた場合と、メールアドレスとパスワードがセットで漏れた場合では、考えられる被害も優先して確認することも変わります。
さらに、情報が漏れたことが分かっただけなのか、不審なメールが届いているのか、偽サイトにパスワードを入力してしまったのか、すでに不正利用が起きているのかでも緊急度は違います。
この記事では、「何が漏れたか」と「今どこまで被害が進んでいるか」の2つから、想定されるリスク、個人でできる対策、被害の確認方法、相談先を逆引きできるように整理します。
メールアドレスや電話番号をすぐ変更するべきなのか、カードや銀行口座を止めるべきなのか、免許証は再交付したほうがいいのかといった「どこまでやればいい?」という疑問にも触れていきます。
情報漏洩が起きたからといって、思いつく対策を全部行う必要はありません。
まだ「自分が情報漏洩の対象なのか分からない」「2026年にどの企業・サービスで何が漏れたのかを先に確認したい」という方は、2026年情報漏洩企業一覧|私は対象?漏れた個人情報と今やることを確認から確認できます。
情報漏洩が分かったら、まず確認したい4つ
- 何が漏れたのか――メール、パスワード、カード、住所、本人確認書類など
- 1種類だけか、複数の情報が一緒に漏れたのか
- 不審なメール・SMS・認証コード・請求が、すでに出ていないか
- 偽サイトで情報を入力したり、アプリを入れたり、送金したりしていないか


- 個人情報が漏れたらまず何をする?今の状況を5段階で確認
- 漏れた個人情報別のリスク・対策一覧|必要な行動を逆引き
- メールアドレス・電話番号・パスワードが漏れた場合のリスクと対処
- クレジットカード・銀行口座情報が漏れた場合|不正利用の確認と対処
- 運転免許証・マイナンバーなど本人確認情報が漏れた場合|名義悪用を確認
- 氏名・住所・購入履歴・勤務先・医療情報が漏れた場合|詐欺とプライバシー被害
- 複数の個人情報が漏れたら?組み合わせで変わる被害リスク
- 漏れた個人情報はAIでどう悪用される?フィッシング・なりすましへの対策
- 情報漏洩後に被害がないか確認する方法|見るべきサインと注意ポイント
- 不正利用や詐欺被害が出たときの対応|証拠保存と相談先
- 個人情報漏洩でよくある質問
- まとめ|何が漏れたか・今どの段階かを確認して必要な対策だけ行う
- 主な参考・確認先
個人情報が漏れたらまず何をする?今の状況を5段階で確認
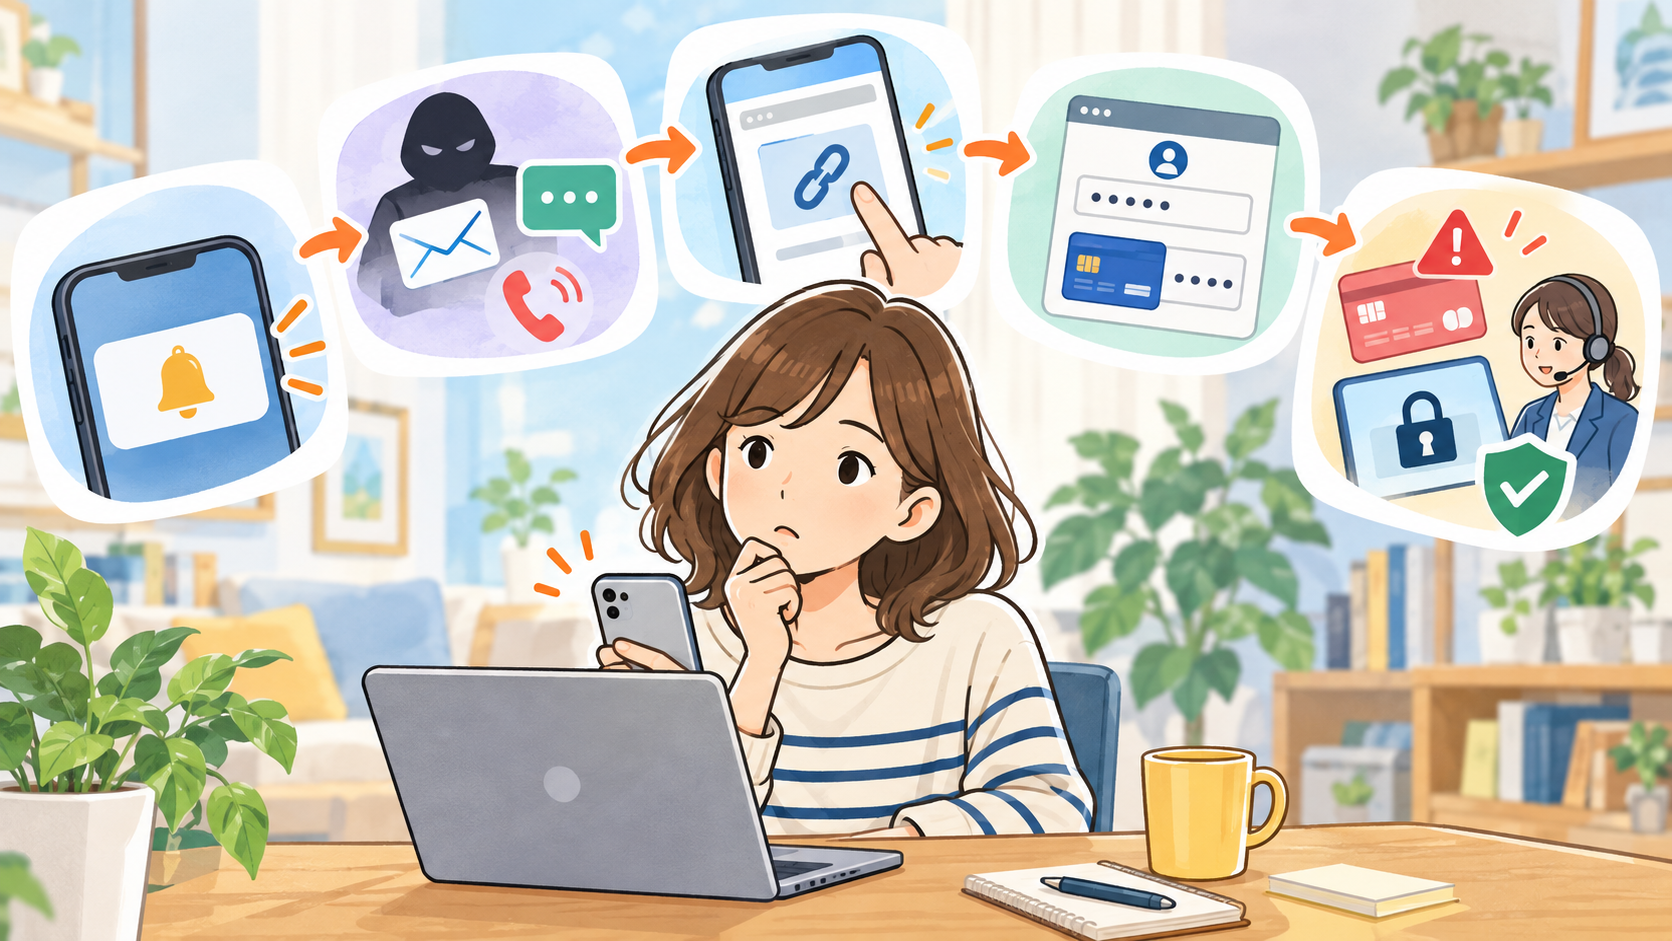
最初に確認したいのは、「どの情報が漏れたか」だけではありません。今、自分がどの段階にいるのかも見てください。
企業から情報漏洩の通知を受けただけの人と、すでにカードの不正利用が起きている人では、同じ対応をする必要はありません。不安だからと先回りしてあらゆるサービスを止めるより、現在の状況を切り分けたほうが必要な行動を選びやすくなります。
レベル0|情報漏洩の通知を受けただけ
企業やサービスから情報漏洩の通知を受けたものの、不審なログインや請求、怪しい連絡などはまだ確認されていない状態です。
まず通知を読み、次の点を確認します。
- 自分が対象者に含まれているか
- 何の情報が対象になったか
- 漏れていないと説明されている情報は何か
- 漏えいが確認済みなのか、可能性がある段階なのか
- 企業からパスワード変更など具体的な案内が出ているか
メールアドレスだけが対象なのに、銀行口座まで慌てて解約する必要はありません。
一方、パスワードやカード情報などが含まれていれば、まだ異常が確認されていない段階でも先に対応したほうがよいことがあります。
レベル1|不審なメール・SMS・電話が来た
情報漏洩の後に、返金、本人確認、アカウント停止、カード再登録などを理由としたメールやSMS、電話が来ることがあります。
その中に、自分の本名、利用しているサービス名、実際に購入した商品、予約内容などが正しく書かれていても、それだけで本物とは判断できません。
まだ情報入力や送金をしていないなら、相手が示したリンクや電話番号では手続せず、公式サイト、公式アプリ、自分で確認した正規の連絡先から状況を確認します。
レベル2|リンクを開いたが情報入力やアプリのインストールはしていない
「怪しいメールだと気づかず、リンクを開いてしまった」というケースもあります。
フィッシングでは、リンクを開いたことだけでなく、その後にID・パスワード、カード情報、認証コードなどを入力したか、不審なアプリやファイルをインストールしたかが対応を分ける大きなポイントです。
何も入力しておらず、アプリやファイルも入れていないなら、「リンクを開いた=すべての個人情報を盗まれた」と考える必要はありません。
ただし、端末やブラウザーを最新の状態にし、不審なダウンロードや設定変更がないかは確認しておきます。
レベル3|パスワード・カード情報・認証コードなどを入力した
偽サイトで重要な情報を入力してしまった場合は、実際の不正利用がまだ見つかっていなくても対応を始めます。
- ID・パスワード:対象サービスと、同じパスワードを使うサービスを変更
- カード情報:契約カード会社へ連絡
- 銀行のログイン・認証情報:金融機関の公式窓口へ連絡
- 認証コード:対象アカウントのログイン履歴・登録情報を確認
二段階認証やSMS認証を設定していても、偽サイト上で認証コードまで入力させる手口があります。
レベル4|不正ログイン・不正決済・不正送金・身に覚えのない契約がある
知らないログイン、覚えのないカード請求、不審な出金、自分名義の知らない契約などが確認されたら、予防ではなく実際の被害として対応します。
優先するのは、被害をこれ以上広げないことです。
- 不正ログイン → サービス提供会社
- カード不正利用 → 契約カード会社
- 銀行口座の不審な出金 → 取引金融機関
- 身に覚えのない契約 → 契約先
同時に、ログイン履歴、メールやSMS、利用明細、URL、日時、金額など、後から相談するときに説明できる記録も残しておきます。

漏れた個人情報別のリスク・対策一覧|必要な行動を逆引き
現在の状況を確認できたら、次は「何が漏れたか」から対応を絞ります。
メールアドレス、電話番号、パスワード、クレジットカード、銀行口座、運転免許証などは、すべて個人情報ではありますが、悪用のされ方まで同じではありません。
以下の早見表では、自分に該当する情報から「まず何を見るか」を確認できます。詳しい理由や例外は、その後の各章で説明します。
| 漏れた情報 | 主なリスク | まず確認・対応 | 一律には不要/状況次第 |
|---|---|---|---|
| メールアドレス | フィッシング、迷惑メール | 受信リンクを使わず公式経路から確認 | 全員が即変更する必要はない。大量のフィッシングが続くなら変更も検討 |
| 電話番号 | SMS詐欺、なりすまし電話 | 突然の連絡を信用せず別経路で確認 | 全員が即番号変更する必要はない |
| ID・パスワード | 不正ログイン、使い回し先への攻撃 | 対象サービスと同じパスワードを使うサービスを変更 | 別のパスワードを使う無関係な全サービスまで変更する必要はない |
| 氏名・住所・生年月日 | 本人らしい詐欺、なりすまし連絡 | 正しい情報を知る相手でも秘密情報を渡さない | 住所など生活基盤を一律に変更する必要はない |
| クレジットカード | 不正決済、偽返金・偽確認 | 漏れた項目と利用明細を確認 | 全員が自己判断で即解約・再発行とは限らない |
| 銀行口座 | 偽銀行連絡。認証情報も漏れれば不正アクセス | 残高・入出金履歴と漏洩項目を確認 | 口座番号だけで全員解約とは限らない |
| 運転免許証など本人確認書類 | なりすまし・名義悪用への懸念 | 漏れた画像・情報と企業案内を確認 | 全員再交付ではない。本人申告・信用情報確認も選択肢 |
| マイナンバー | 本人情報を利用した不審な連絡 | 番号漏洩かカード紛失かを分ける | 番号を知られただけで全員停止・番号変更ではない |
| パスポート | 本人確認情報を利用したなりすましへの懸念 | データ漏洩か現物紛失かを確認 | データ漏洩と現物紛失を同じ対応にしない |
| 購入・予約・契約履歴 | 実際の利用情報を使った偽返金・再決済 | 受信リンクを使わず公式マイページで確認 | 一律の予約取消・カード交換は不要 |
| 履歴書・勤務先情報 | 人事・上司・取引先を装った連絡 | 重要依頼は普段の社内経路で確認 | 全員が勤務先への報告やアカウント削除をする必要はない |
| 医療・健康情報 | プライバシー侵害、不審な連絡 | 何の情報が対象だったか確認 | 金銭被害がないだけで「影響なし」と判断しない |
| 写真・音声/生体認証用データ | なりすまし素材。認証用データなら別の懸念 | 通常の写真・録音か認証用データかを確認 | 全員がSNS削除・生体認証停止をする必要はない |

メールアドレス・電話番号・パスワードが漏れた場合のリスクと対処
メールアドレスや電話番号は「連絡先」、パスワードは「認証情報」です。漏れたときの意味を同じに考えないことが大切です。
メールアドレスが漏れたらフィッシングや迷惑メールに注意
メールアドレスだけが漏れたからといって、直ちにアカウントへログインされるわけではありません。
個人情報保護委員会のFAQでも、住所、電話番号、メールアドレス、SNSアカウントなどのみの漏えいについて、それだけで直ちに「財産的被害が生じるおそれがある個人データの漏えい等」に該当するものではないと整理されています。
ただし、企業や金融機関、通販サイトを装ったフィッシングの宛先として使われる可能性はあります。
大量のフィッシングが続くならメールアドレス変更も選択肢
漏洩した全員がメールアドレスを変える必要はありません。大量のフィッシングが長く続き、日常利用に支障がある場合は、新しいアドレスへ重要サービスから段階的に移す方法もあります。
電話番号が漏れたらSMS詐欺・なりすまし電話に注意
電話番号だけで直ちに銀行口座やアカウントへアクセスされるわけではありませんが、SMSや電話で本人へ直接接触する入口にはなります。
パスワードが漏れたら対象サービスと使い回し先を変更
パスワードまで漏れた場合は対応の優先度が上がります。
まず漏洩したサービスのパスワードを変更し、同じパスワードを使っているほかのサービスも変更します。
IPAも、不正ログイン対策としてパスワードを長く複雑にし、複数サービス間で使い回さないことを推奨しています。
ログイン履歴・登録メール・電話番号・認証設定も確認
パスワード変更だけで終わらず、最近のログイン、現在の端末、登録メール、電話番号、回復情報、多要素認証、連携アプリなども確認します。
SMS認証でも狙われるリアルタイムフィッシングとは
多要素認証は有効な対策ですが、偽サイト上でワンタイムパスワードまで入力させるリアルタイムフィッシングがあります。
フィッシング対策協議会「フィッシング対策ガイドライン 2026年度版」でも、リアルタイムフィッシングなどを踏まえ、単純なOTPだけではフィッシング耐性が十分とはいえない点が扱われています。
AIがワンタイムパスワードそのものを解読しているわけではありません。本人をだまして、その時点で有効なコードを入力させています。
クレジットカード・銀行口座情報が漏れた場合|不正利用の確認と対処
カードと銀行口座は、どちらも金銭に関係する情報ですが、漏れたときの意味は同じではありません。
クレジットカードはどの情報が漏れたか確認する
カード番号、名義、有効期限、セキュリティコードなど、何が対象になったのかを確認します。
個人情報保護委員会は、個人データであるクレジットカード番号のみの漏えいでも、財産的被害が生じるおそれのある漏えいに該当するとしています。
カードの利用明細・利用通知を確認する
利用日、利用店名、金額を1件ずつ確認します。明細表示名と実店舗名が異なることもあるため、名称だけで不正利用と決めつけず、利用日や金額も照合します。
銀行口座番号だけとログイン情報まで漏れた場合はリスクが違う
金融機関名、支店名、口座番号、口座名義などだけが漏れた場合、それだけで直ちにネットバンキングへログインできるわけではありません。
個人情報保護委員会のFAQでも、銀行口座情報のみの場合と、インターネットバンキングのパスワード等が組み合わさった場合を分けています。
銀行口座の残高・入出金履歴を確認する
金融庁は、口座残高や入出金明細をこまめに確認し、身に覚えのない取引があれば速やかに金融機関へ照会するよう案内しています。
金融機関のサイトはSMSのURLからではなく、公式アプリや登録済みブックマークから開くようにします。
銀行を名乗るSMSや電話でパスワード・認証情報を渡さない
金融庁は、金融機関がIDやパスワード等をSMS等で問い合わせることはないと注意喚起しています。
運転免許証・マイナンバーなど本人確認情報が漏れた場合|名義悪用を確認
運転免許証、マイナンバーカード、パスポートなどは、複数の本人確認情報がまとまっています。ただし、データ漏洩と現物紛失は分けて考えます。
運転免許証画像が漏れても全員が再交付とは限らない
画像漏洩だけで、すべての人が一律に免許証を再交付するという一般的な対応ではありません。何が漏れたのか、企業からどのような案内があるのかを先に確認します。
名義悪用が心配なら信用情報機関の「本人申告」も選択肢
本人確認書類の画像等が漏れた場合は、次の制度を利用できる場合があります。
ただし、本人申告は名義悪用を100%防止する制度ではありません。
自分名義のローン・クレジットがないか信用情報を確認する方法
1か所の開示だけで、世の中のすべてのローン・クレジット・契約が確認できるわけではありません。
また、開示報告書には契約内容や残高、支払状況など重要な情報が含まれます。第三者へ安易に送ったり見せたりしないようにしてください。
マイナンバーが不正利用されるおそれがある場合は変更できることもある
デジタル庁は、マイナンバーは原則生涯同じ番号を使う一方、漏えいして不正に用いられるおそれがあると認められる場合には、本人の申請または市区町村長の職権で変更できると案内しています。
マイナンバーカードを紛失・盗難した場合は一時利用停止
マイナンバーカード総合サイトによると、マイナンバー総合フリーダイヤルは0120-95-0178、紛失・盗難は音声ガイダンス2番です。一時利用停止は24時間365日受け付けています。
パスポート情報の漏洩と現物の紛失は分けて考える
外務省は、パスポート現物の紛失・盗難時について、紛失届によりそのパスポートが失効すると案内しています。
一方、旅券番号や顔写真などのデータだけが漏れた場合について、「一律に失効・再発給する」という一般的な手続は確認できません。漏れた情報と事業者・旅券窓口の案内を確認します。
写真・音声と生体認証用データは同じではない
通常の顔写真や録音音声が漏れたことと、顔認証・声紋認証等に使われる特徴データが漏れたことは同じではありません。
企業から「生体情報」が漏れたと通知された場合は、通常の写真・録音なのか、本人確認用画像なのか、認証用に処理されたデータなのかを確認します。
氏名・住所・購入履歴・勤務先・医療情報が漏れた場合|詐欺とプライバシー被害
これらはパスワードのように直接ログインへ使う情報ではありませんが、本人らしい詐欺やプライバシー被害の材料になることがあります。
購入履歴・予約履歴が漏れたら「返金」「予約確認」の偽連絡に注意
商品名、注文日、金額、予約日などを相手が知っていると、「返金があります」「決済をやり直してください」といった連絡に現実味が出ます。
2026年には、アバハウスインターナショナルが、実際の注文内容と一致する不審な返金案内メールを契機に調査した事案も公表されています。
実際の商品名や予約情報を知っていること自体は、本物である証拠になりません。
医療・健康情報は金銭被害がなくても影響が小さいとは限らない
病歴や診療内容はプライバシーに深く関わります。
個人情報保護委員会は、病歴や診療・調剤情報に加え、病院を受診した事実や薬局で調剤を受けた事実も要配慮個人情報に該当すると説明しています。
複数の個人情報が漏れたら?組み合わせで変わる被害リスク
複数情報が漏れたときは、「何項目漏れたか」より、その組み合わせで何ができるようになるのかを見ます。
メールアドレスとパスワード、銀行口座とログイン情報、購入履歴と連絡先など、攻撃に使いやすい情報が組み合わさっていないか確認してください。
ここまでのリスクは生成AIがなくても成立します。そのうえで、AIは情報整理や個別化された文章・音声・画像の作成を効率化し得ます。
漏れた個人情報はAIでどう悪用される?フィッシング・なりすましへの対策
AIが加わったからといって、氏名や住所から突然パスワードが分かったり、マイナンバーだけで行政情報へアクセスできたりするわけではありません。
変わりつつあるのは、漏れた情報を整理し、相手に合わせ、自然な文章・音声・画像で本物らしく見せる作業を効率化しやすくなったことです。
AIは「未知の犯罪」より既存の攻撃を強化する
英国NCSCは、AIが偵察、ソーシャルエンジニアリング、流出データの処理など、既存の攻撃手法をより効果的・効率的にすると評価しています。
生成AIで自然な詐欺メッセージを作りやすくなる
フィッシング対策協議会の2026年度版ガイドラインでは、生成AIによる自然な文章表現や個別最適化されたメッセージによって攻撃が巧妙化し、不自然な日本語だけを手掛かりに見分けることが難しくなっていると指摘されています。
写真・音声を使った本人・家族・上司のなりすましに注意
FBIは2025年、AI生成音声を使った政府高官なりすましメッセージについて警告しました。
米FTCも、家族の声をクローンした緊急詐欺に注意を呼びかけ、普段使っている本人の電話番号など別の経路から確認するよう勧めています。
偽画像・偽書類・偽ビデオが本物らしく見える
日本でも警察庁が、政府要人の映像・音声を悪用した詐欺広告を確認しています。
文章・声・画像を見抜くことだけに頼らず、公式サイト、公式アプリ、普段使っている本人の連絡先など、独立した経路から確認することが重要です。
情報漏洩後に被害がないか確認する方法|見るべきサインと注意ポイント
情報が漏れた後に見るべきなのは、AIが使われたかどうかではありません。アカウント、決済、銀行口座、契約などに普段と違う動きがないかを確認します。
- ログイン履歴・登録端末
- 身に覚えのない認証コード
- カード・銀行・キャッシュレス決済の履歴
- 知らない契約・請求・審査結果
- 必要に応じた信用情報の本人開示
「3か月」「1年」など、すべての情報漏洩に共通する安全期限はありません。期間よりも、漏れた情報に応じて何を確認するかを決めます。
不正利用や詐欺被害が出たときの対応|証拠保存と相談先
実害が確認された場合は、証拠を完璧にそろえることより、被害をこれ以上広げないことを優先します。
アカウント保護、カード会社・金融機関への連絡などを進めながら、後から説明できる記録も残します。
ログイン履歴ややり取りを保存する
警察庁は、不正アクセス被害時について、ログイン履歴の保存・印字や、サービス提供会社とのメール等のやり取りを保存・記録するよう案内しています。
詐欺・なりすましは警察相談専用電話#9110
緊急ではない警察相談には、#9110があります。
緊急の事件・事故は110番
身の危険がある、被害が現在進行しているなど緊急対応が必要な場合は110番です。
消費者トラブルは消費者ホットライン188
契約、返金、悪質商法などの消費者トラブルでは、消費者ホットライン188を利用できます。
188は最寄りの消費生活センター等へ案内する番号で、消費者庁へ直接つながる番号ではありません。
個人情報の取扱いは個人情報保護法相談ダイヤル
個人情報保護法相談ダイヤルは03-6457-9849、受付時間は9:30~17:30(土日祝日・年末年始を除く)です。
個人情報の取扱いに関する苦情や制度上の質問に対応しますが、個別案件の適法・違法を判定する窓口ではありません。
証拠保存より被害停止を遅らせない
記録は可能な範囲で残します。ただし、証拠を完璧にそろえるためにカード停止や金融機関への連絡を遅らせないでください。
個人情報漏洩でよくある質問
最後に、本文を読んでも判断に迷いやすい点を整理します。
漏れた個人情報をネット上から完全に削除できる?
一度第三者へ渡った情報を完全に回収・削除できるとは限りません。削除だけでなく、その情報を使われても被害につながりにくい状態を作ることが重要です。
メールアドレスや電話番号は変更したほうがいい?
全員がすぐ変更する必要はありません。大量のフィッシングや迷惑連絡が続き、日常利用に支障がある場合などに検討します。
カードや銀行口座はすぐ止めるべき?
一律ではありません。何が漏れたか、不審な利用があるかで判断します。
免許証画像が漏れたら再発行したほうがいい?
全員が一律に再交付するとは限りません。名義悪用が心配なら本人申告や信用情報開示も選択肢です。
自分名義のローンや契約がないか調べられる?
信用情報機関の本人開示で確認できる情報があります。ただし、1機関だけですべての契約が分かるわけではありません。
いつまで不正利用に注意すればいい?
すべての情報漏洩に共通する安全期限はありません。「何か月見るか」より「何を確認し続けるか」を決めます。
AIで自分の情報が悪用されたか確認できる?
AI利用の有無を確実に判定するより、不審ログイン、決済、出金、契約など、実際の異常を確認することが重要です。
まとめ|何が漏れたか・今どの段階かを確認して必要な対策だけ行う
個人情報漏洩への対応で大切なのは、思いつく対策をすべて行うことではありません。
何が漏れたのか、複数情報が一緒に漏れていないか、今どこまで被害が進んでいるのかを確認し、その結果に合わせて必要な対策を選びます。
情報漏洩後の最終9項目チェック
- 何が漏れたか確認した?
- 複数の情報がセットで漏れていない?
- 不審なメール・SMS・電話・認証コードは来ていない?
- 偽サイトなどで情報を入力していない?
- 不正ログイン・請求・出金・契約はない?
- 必要な対策だけ行った?
- 被害があれば記録を残した?
- 適切な窓口へ連絡した?
- これから何を確認するか決めた?
まだ自分が対象か分からない場合は、2026年に情報漏洩を公表した企業・サービスの一覧もあわせて確認してください。
主な参考・確認先
- 個人情報保護委員会
- IPA(情報処理推進機構)
- フィッシング対策協議会
- 金融庁
- 警察庁
- 消費者庁
- デジタル庁
- マイナンバーカード総合サイト
- 外務省 パスポート
- CIC
- JICC
- 全国銀行個人信用情報センター
- 英国NCSC
- 米国FBI
- 米国FTC
制度・相談先等の最終確認:2026年10月7日。制度や連絡先は変更される場合があります。実際の手続を行う際は、各機関の公式サイトで最新情報をご確認ください。
[PR]今なら下のQRコードの紹介リンクから新規申し込みやMNPで初めてお申し込みの人にポイントプレゼントキャンペーンを開催していますよ。
電話番号そのまま乗り換えなら13,000ポイント
それ以外は6,000ポイント貰えるってよ!
楽天モバイル紹介リンクはコチラ